在企业远程办公、跨地域分支组网的实际运维场景中,VPN和防火墙几乎是同步部署的核心网络组件,大量连通性故障、权限错配问题的根源,都来自管理员没有理清VPN与防火墙规则:关系说明对应的底层逻辑,很多人误以为开启VPN隧道就能绕过防火墙的访问控制,最终要么出现隧道无法建立的问题,要么给内部网络留下不必要的安全漏洞。本文结合常规硬件防火墙的通用处理逻辑,梳理两者的交互逻辑、配置要点和验证方法,帮助运维人员快速完成适配部署。
VPN与防火墙规则的底层逻辑关联
常规防火墙的默认访问控制策略,普遍遵循“默认拒绝所有入站流量、仅放行预先配置的可信出站流量”的基础逻辑,VPN隧道的建立过程,从第一步协商报文传输开始就完全受防火墙规则约束。比如常用的IPsec VPN,协商阶段需要用到UDP 500、UDP 4500两个端口,后续加密报文传输依赖50号ESP协议,这类非TCP/UDP的协议报文,不在普通端口放行规则的覆盖范围内,很容易被默认策略直接拦截。
绝大多数主流防火墙的流量处理链有明确的先后顺序:入站方向的公网流量,首先匹配防火墙的公网接口访问控制规则,确认允许VPN协商报文进入后,才会交给VPN模块做隧道解密处理,解密后的明文业务流量,还需要再次匹配防火墙内部安全域之间的访问控制规则,科学上网才能最终转发到内部业务网段。很多管理员误以为VPN隧道建立后流量就能直接打通,忽略了解密后的二次规则校验,导致隧道状态正常但业务完全不通。
适配配置的前置校验要点
正式调整配置前,首先要完整梳理现有防火墙的规则库,排查所有已经生效的全局拒绝类规则,确认没有针对VPN协商端口、对应协议的误拦截。不少企业此前为了封堵恶意流量,批量封禁了大量非标准UDP端口,很容易误封UDP 4500端口,导致IPsec VPN协商到密钥交换阶段就直接断连,没有任何明确的错误提示。
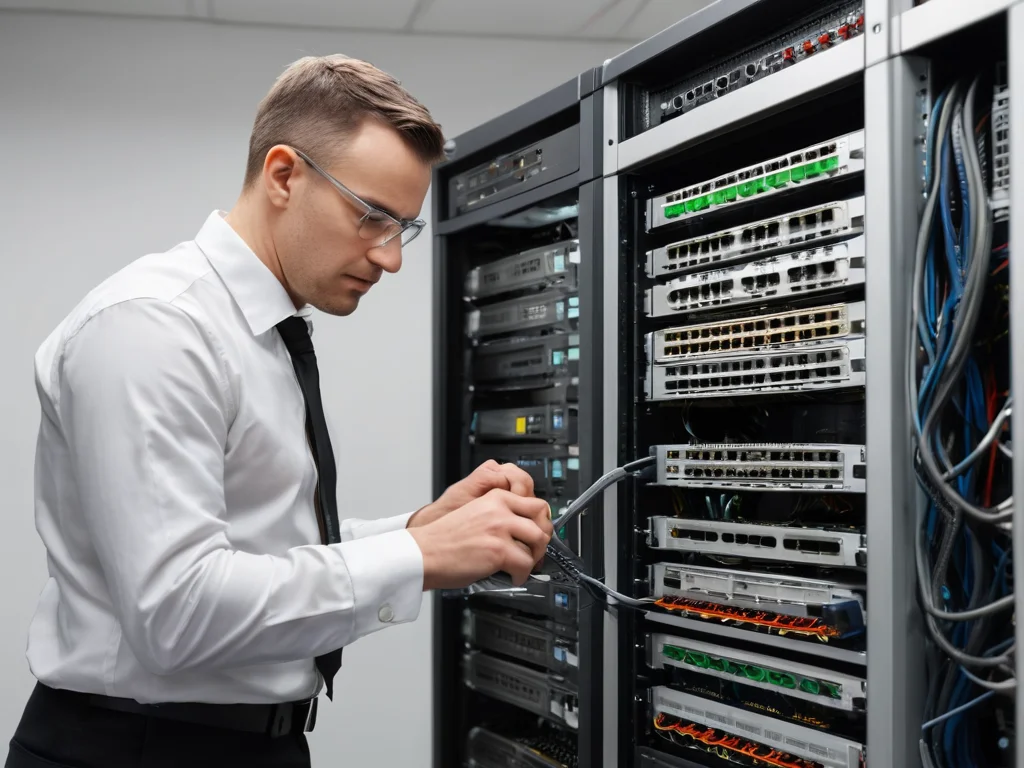
运维人员在企业机房调试防火墙与VPN设备,完成访问控制规则适配配置
要根据不同的VPN类型做差异化适配配置,比如SSL VPN的协商流量默认走TCP 443端口,除了放行对应端口的入站规则之外,还要把VPN服务所在的接口单独划分独立安全域,不要和普通公网接口混用安全域策略,避免公网的端口扫描流量直接渗透到VPN服务进程,引发账号暴力破解等安全风险。
还要重点排查出口防火墙的全局NAT规则,绝大多数企业出口都会配置所有内网流量的源NAT规则,要是没有提前给VPN协商报文、VPN隧道接口的流量配置NAT豁免,VPN网关的原始报文会被二次NAT转换,对端的VPN节点无法正确识别协商报文的源地址,会直接丢弃异常报文导致隧道完全无法建立。
配置完成后的分步验证方法
配置完成后第一步先验证VPN协商阶段的连通性,在两端防火墙的公网接口开启流量抓包,查看对应VPN协商报文的往返状态,如果能看到本地向外发出的IKE协商报文,但长时间收不到对端的回应报文,优先排查本地防火墙出方向的规则有没有拦截对应协议的流量,不要直接排查对端设备配置。
确认VPN隧道状态显示正常在线后,再验证解密后的明文流量转发状态,从VPN客户端或者分支侧的内网终端ping总部的业务服务器,同时在防火墙的内部安全域之间开启抓包,确认解密后的业务报文已经正常进入内网转发环节,如果能收到终端发出的ping请求但服务器没有回应,就要检查内部业务网段的回包路由,有没有正确指向防火墙的VPN隧道接口。
常见配置误区与故障定位思路
很多运维人员的常见误区,是为了快速调通业务,直接在防火墙规则库的最顶部添加一条完全放行所有VPN相关流量的全通规则,这种配置会让VPN隧道的安全边界完全暴露,完全抵消防火墙本身的访问控制防护效果,樱花猫外部攻击者可以通过异常接入的VPN隧道直接扫描内部业务网段,带来极大的安全隐患。
还有不少场景下,VPN隧道的加密报文解密后,会直接进入防火墙的入侵检测模块做深度校验,如果没有针对VPN隧道的可信流量单独配置适配的检测规则,很容易把正常的大体积业务传输报文误判为攻击流量直接拦截,最终表现为VPN连接状态正常,但传输大文件时频繁断连。
故障定位时不要直接盲目删改原有防火墙规则,先开启防火墙的全量日志记录功能,过滤所有和VPN流量相关的规则命中日志,就能直接看到是哪条规则拦截了对应报文,不用逐行排查规则库,也不会误改其他正常业务的生效规则,避免引发不必要的全网业务中断。